Identity & access
Trainery provides role-based access controls and SAML 2.0 single sign-on options.
- RBAC across all modules and data
- SSO via SAML 2.0 / Okta / Azure AD
Trainery is built on a security-first architecture with role-based access, SSO, encryption, and data governance designed for enterprise and regulated-industry training environments.
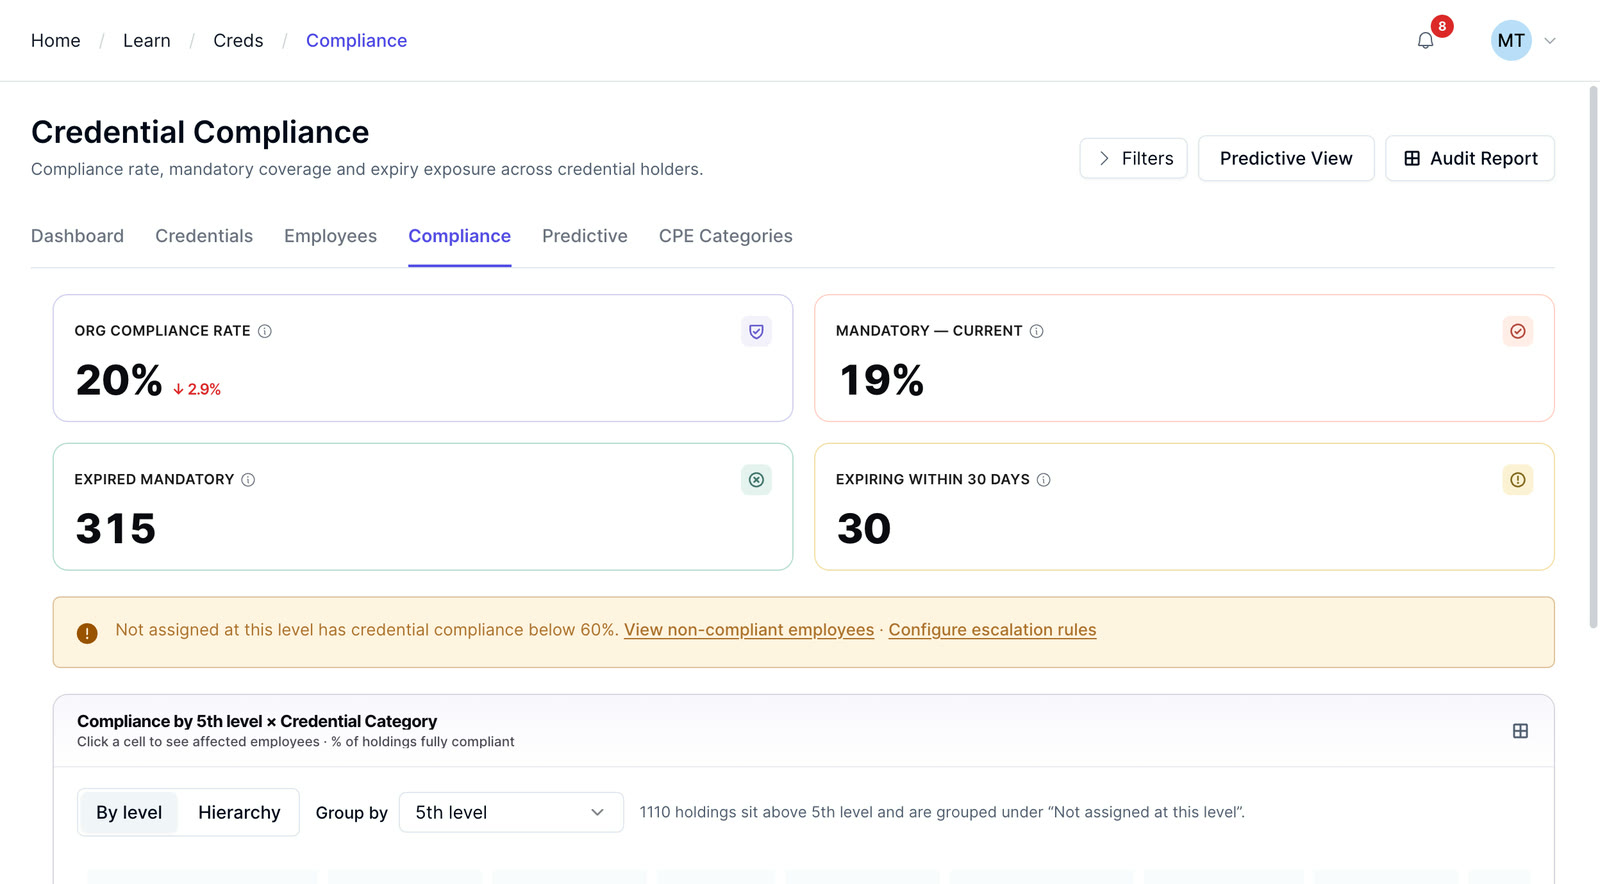
Trainery provides controls for access management, encryption, audit logging, and data governance. Validate hosting, configuration, documentation, and contractual security requirements during vendor review.
Trainery provides role-based access controls and SAML 2.0 single sign-on options.
Trainery provides encryption, backup, and data-retention controls.
Trainery uses a multi-tenant architecture with controls designed to isolate customer data.
Trainery provides audit logging and exportable reporting capabilities.
What to ask, and what to confirm, during your security review of Trainery.
Trainery uses controls for access management, encryption, system availability, incident response, and audit logging. Enterprise clients in regulated industries, including insurance, financial services, and healthcare, can request available security documentation during vendor assessment.
Trainery supports SSO via SAML 2.0. During implementation, confirm the identity provider, provisioning and offboarding workflow, session controls, and MFA requirements for your environment.
Trainery supports role-based access controls across its modules. Confirm available role definitions, custom permissions, data scope, and least-privilege requirements during implementation.
Trainery supports encryption and data-protection controls for learner information. Organizations should validate encryption configuration, hosting location, backup architecture, tenancy model, and data-residency requirements during security review.
Trainery provides audit logging and reporting capabilities. Confirm which events are captured, retention periods, export formats, and plan availability against your compliance and internal-audit requirements.
Trainery can support training workflows in regulated industries, but suitability depends on the organization, applicable regulations, security requirements, and evidence needed. Review the available controls and documentation during vendor assessment.
Data export, retention, deletion, and transition requirements should be documented in the customer agreement. Confirm required records, formats, retention windows, and handover procedures before contract execution.
Review identity, access, encryption, audit logging, hosting, data governance, and AI-related security requirements with the Trainery team for the modules and deployment in scope.